Президентство Республики Молдова
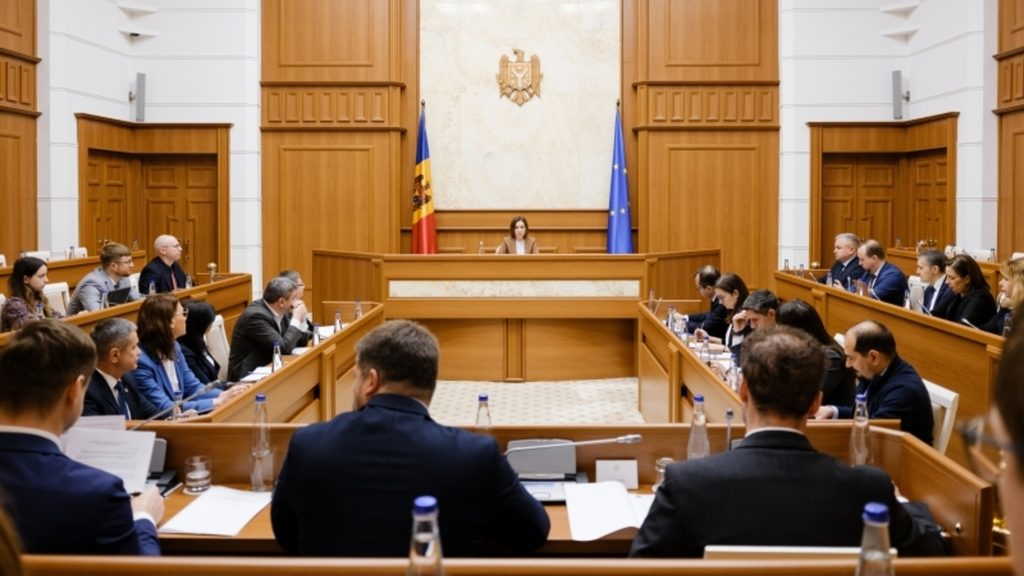
Национальный совет безопасности (НСБ), созванный сегодня президентом Республики Молдова Майей Санду, рассмотрел обстоятельства масштабной кибератаки на правительственные информационные системы, произошедшей в октябре 2026 года, и согласовал комплекс мер по укреплению кибербезопасности, защите данных граждан и модернизации цифровой инфраструктуры государства, пишет moldpres.md.
Согласно представленным на заседании оценкам, кибератака была направлена на инфраструктуру, администрируемую Агентством электронного управления (АЭУ), в результате чего пострадали несколько цифровых сервисов. Злоумышленники использовали уязвимости систем аутентификации и контроля доступа, получив доступ к данным из реестров как минимум десяти государственных учреждений.
Атака началась вечером 19 октября, а 20 октября было зарегистрировано около одного миллиона автоматизированных запросов к правительственным системам — в 30 раз больше обычного среднего показателя. В тот же день было извлечено более 260 тысяч записей о родственных связях. Начиная с 21 октября учреждения приняли меры для ограничения извлечения данных, а к 24 октября атаки были заблокированы. Последующие попытки несанкционированного доступа также были отражены.
Согласно последним оценкам, были получены персональные данные примерно 450 тысяч граждан — это меньше ранее озвученных цифр. Лица, чьи данные были вскрыты, будут уведомлены Агентством электронного управления.
На заседании были проанализированы как технические и институциональные уязвимости, позволившие произойти инциденту, так и меры, принятые для остановки атаки. АЭУ устранило выявленные проблемы в сервисе аутентификации MPass, ввело дополнительные проверки права доступа к данным и усилило механизмы безопасности государственных платформ.
Президент Майя Санду подчеркнула, что инцидент также выявил недостатки координации и коммуникации между ответственными учреждениями. Проблема была обнаружена с опозданием, а институциональная реакция была недостаточно скоординированной. Кроме того, информирование общественности не ответило на все опасения граждан, поэтому необходимы чёткие процедуры реагирования и коммуникации в подобных ситуациях.
По итогам заседания НСБ согласовал шесть приоритетных направлений действий:
Создание рабочей группы под руководством премьер-министра, которая в течение месяца предложит системные решения для устранения выявленных уязвимостей и укрепления кибербезопасности, в том числе в контексте рисков, связанных с развитием искусственного интеллекта. Успехи будут оценены на новом заседании НСБ через три месяца.
Модернизация архитектуры государственных информационных систем для обеспечения более строгого контроля доступа к данным, а также создания единой и защищённой цифровой инфраструктуры. Особое внимание будет уделено замене устаревших систем и установлению чётких сроков их эксплуатации.
Реформирование государственных закупок в сфере информационных технологий, в том числе посредством внесения законодательных изменений, для приоритизации стандартов качества, выбора надёжных поставщиков и возложения на них ответственности за безопасность разработанных систем.
Введение чётких правил для всего жизненного цикла информационных систем — от разработки и тестирования до эксплуатации, технического обслуживания и периодической оценки рисков. Системы, которые больше не соответствуют требованиям безопасности, должны быть заменены.
Уточнение институциональной ответственности в сфере информационных технологий. Правительство разработает предложения по разграничению полномочий ответственных учреждений, устранению дублирования мандатов и обеспечению быстрой и эффективной координации в случае инцидентов.
Укрепление механизмов кибербезопасности посредством регулярного тестирования, обновлений, непрерывного круглосуточного мониторинга, обнаружения аномалий и оперативного устранения уязвимостей, в том числе с помощью инструментов на основе искусственного интеллекта.
Отдельной темой заседания стала защита граждан от попыток мошенничества, которые могут использовать персональные данные, похищенные в результате атаки.
Глава государства отметила, что инцидент не затронул целостность банковских данных, а наличие IBAN-кода само по себе не позволяет получить доступ к банковским счетам. Тем не менее незаконно полученные персональные данные могут использоваться в мошеннических схемах, в том числе посредством звонков или сообщений, в которых злоумышленники представляются сотрудниками банков или государственных учреждений. Банки будут проинформированы о лицах, чьи данные были вскрыты, чтобы проводить дополнительные проверки в случае возможных транзакций, инициированных от их имени.
Граждан призывают не сообщать пароли, PIN-коды или данные банковских карт по телефону или посредством SMS, а также проверять любые подозрительные запросы, напрямую связываясь с соответствующими учреждениями по официальным каналам. Лица, подозревающие попытки мошенничества или нуждающиеся в информации о персональных данных, могут воспользоваться каналами связи, предоставленными АЭУ. Для немедленного реагирования граждан призывают обращаться по номеру 112.
В целях укрепления цифрового образования ответственные учреждения, включая Министерство образования, подготовят типовой урок для учащихся гимназий и лицеев, посвящённый защите персональных данных и предотвращению онлайн-мошенничества. Кроме того, Национальный центр управления кризисами совместно с Агентством кибербезопасности подготовит практическое руководство по цифровой безопасности для граждан.
Президент Майя Санду обратила внимание на то, что кибератаки представляют собой всё более серьёзную угрозу национальной безопасности в условиях стремительного развития информационных технологий и использования искусственного интеллекта для выявления и эксплуатации уязвимостей.
Глава государства подчеркнула необходимость инвестиций в кибербезопасность, модернизации цифровой инфраструктуры и повышения цифровой грамотности населения, чтобы учреждения могли эффективнее предотвращать, выявлять и устранять последствия инцидентов.
Президент также подчеркнула, что Республика Молдова должна продолжать процесс цифровизации и развитие электронных государственных услуг одновременно с укреплением их безопасности.
«Мы не должны отказываться от цифровизации и использования цифровых услуг, особенно в таком небольшом государстве, как Республика Молдова. Цифровизация — это путь к повышению эффективности, а также к улучшению доступа к государственным услугам», — заявила президент Майя Санду.