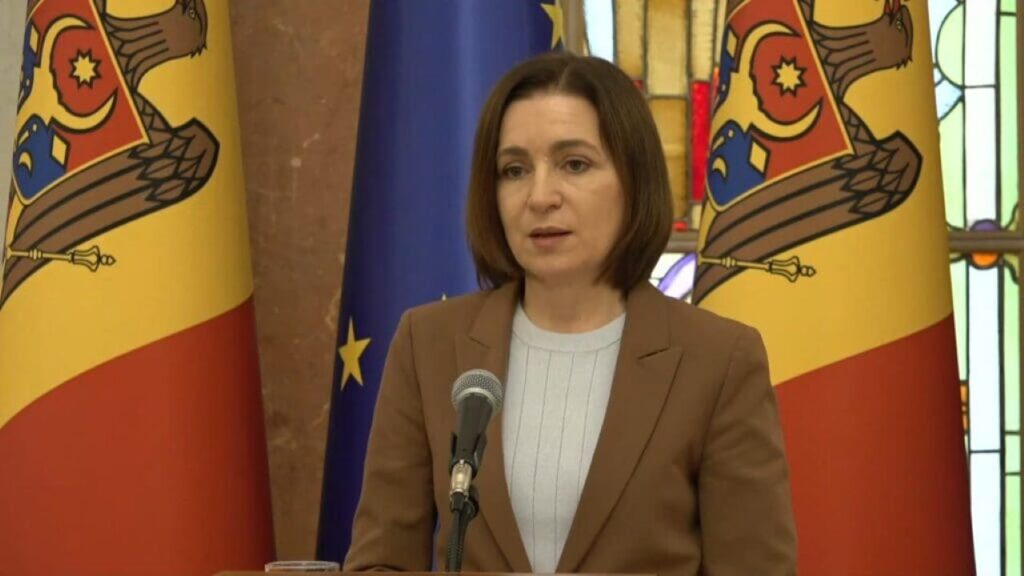
При кибератаке на инфраструктуру Агентства электронного управления получили доступ к персональным данным около 450 тысяч граждан. Об этом президент Майя Санду сообщила 6 ноября после заседания Совета национальной безопасности. По ее словам, одна уязвимая программа открыла доступ к реестрам как минимум десяти учреждений, а автоматического оповещения о массовом извлечении данных в системе не было, пишет rupor.md.
Санду уточнила, что последние оценки указывают на 450 тысяч пострадавших, а не на 750 тысяч, как сообщалось первоначально.
По ее словам, основная причина инцидента связана с устройством системы и управлением доступом. Система проверяла приложение, запрашивающее данные, но не личность пользователя и его право получать эти сведения.
«Одна программа с некорректно настроенным доступом открыла реестры как минимум десяти учреждений», — сказала президент.
Имея набор персональных идентификационных номеров IDNP, злоумышленник извлек данные, а затем использовал их для дальнейшего проникновения и получения полных досье. При этом доступ к сведениям из разных реестров осуществлялся через единую точку, без контроля со стороны учреждений — держателей данных и без ограничений на объем выгрузки.
Какие риски возникают для граждан
Санду сообщила, что среди похищенных сведений были номера банковских счетов IBAN. По ее словам, этих данных недостаточно для доступа к счетам, а целостность банковских данных при атаке не пострадала.
Банки уведомят о клиентах, чьи сведения были затронуты, чтобы проводить дополнительные проверки при попытках совершить операции от их имени.
Основной риск, по словам президента, заключается в использовании украденных сведений в сочетании друг с другом. Например, зная IDNP, данные родственников, водительского удостоверения или банковского счета, мошенники могут убедительнее выдавать себя за сотрудников банка или полиции и запрашивать дополнительную информацию.
«Ни одно государственное учреждение и ни один банк не запрашивают по телефону или SMS PIN-коды, пароли или данные карт», — подчеркнула Санду.
При подозрительном звонке она рекомендовала завершить разговор и самостоятельно связаться с банком или полицией по номеру с официального сайта, а не перезванивать на номер звонившего.
Пострадавшим обещают отправить уведомления
Все 450 тысяч граждан, чьи данные были доступны злоумышленнику, должны получить уведомления по электронной почте. По словам Санду, такое обещание она получила от Агентства электронного управления на заседании совета.
Президент раскритиковала задержку с информированием граждан.
«Я еще не получила письмо от агентства и считаю, что оно должно было отправить его как можно быстрее. Понимаю, что все были заняты тем, чтобы остановить атаку и уменьшить уязвимости, но прошло слишком много времени», — сказала она.
Информации о саботаже нет
Санду также прокомментировала версию о возможном саботаже.
«Нет никакой информации о саботаже, поэтому считаю информацию на эту тему ошибочной», — сказала президент.
Отсутствие автоматического оповещения о массовой выгрузке данных она назвала серьезной проблемой, которую Агентство электронного управления и другие учреждения должны решить в первую очередь.
По словам Санду, текущую проблему удалось устранить средствами действующей системы. Однако в среднесрочной перспективе потребуется изменить ее архитектуру. Президент отметила, что система создавалась около десяти лет назад или раньше.
Рабочая группа за месяц предложит решения
Под руководством премьер-министра создадут рабочую группу, которая в течение месяца должна предложить системные решения по кибербезопасности. Через три месяца Совет национальной безопасности вновь рассмотрит вопрос и оценит прогресс.
Часть обсуждавшихся мер останется конфиденциальной.
«Не могу подробно рассказать обо всех решениях, которые мы обсуждали, потому что некоторые из них должны оставаться конфиденциальными, чтобы ими не могли воспользоваться злоумышленники, совершающие такие атаки», — объяснила Санду.
Стоимость необходимых изменений пока не определена. Правительство сможет оценить расходы после анализа, на который отвели 30 дней. При этом президент подчеркнула, что дополнительные вложения потребуются.
«Даже если придется инвестировать, а инвестировать в кибербезопасность нам точно придется, это все равно того стоит, потому что в целом выигрывают страна и граждане», — сказала она.
Санду объяснила, что цифровизация позволяет сокращать затраты на предоставление государственных услуг и избавляет граждан от необходимости лично обращаться в учреждения.
Говоря о международной ситуации, президент отметила, что кибератаки затрагивают системы водоснабжения, энергетику, медицинские учреждения, производство лекарств и хранение продуктов.
«Кибератаки стали все более частыми и нередко входят в арсенал гибридной войны, которую Россия ведет против Европы. К сожалению, они стали новой нормальностью, хронической угрозой», — сказала Санду.
По ее словам, Молдове необходимо адаптироваться к этим рискам и учиться предотвращать подобные инциденты.